Представьте владельца небольшого сайта. Сайт когда-то собрал знакомый, хостинг оплачен на год вперёд, заявки приходят, и сам он в настройки не заглядывал давно. Утром он видит в ленте новостей тревожный заголовок: срочно обновите PHP. Он открывает панель своего сайта и понимает, что не знает, какая у него версия и где её вообще смотреть.
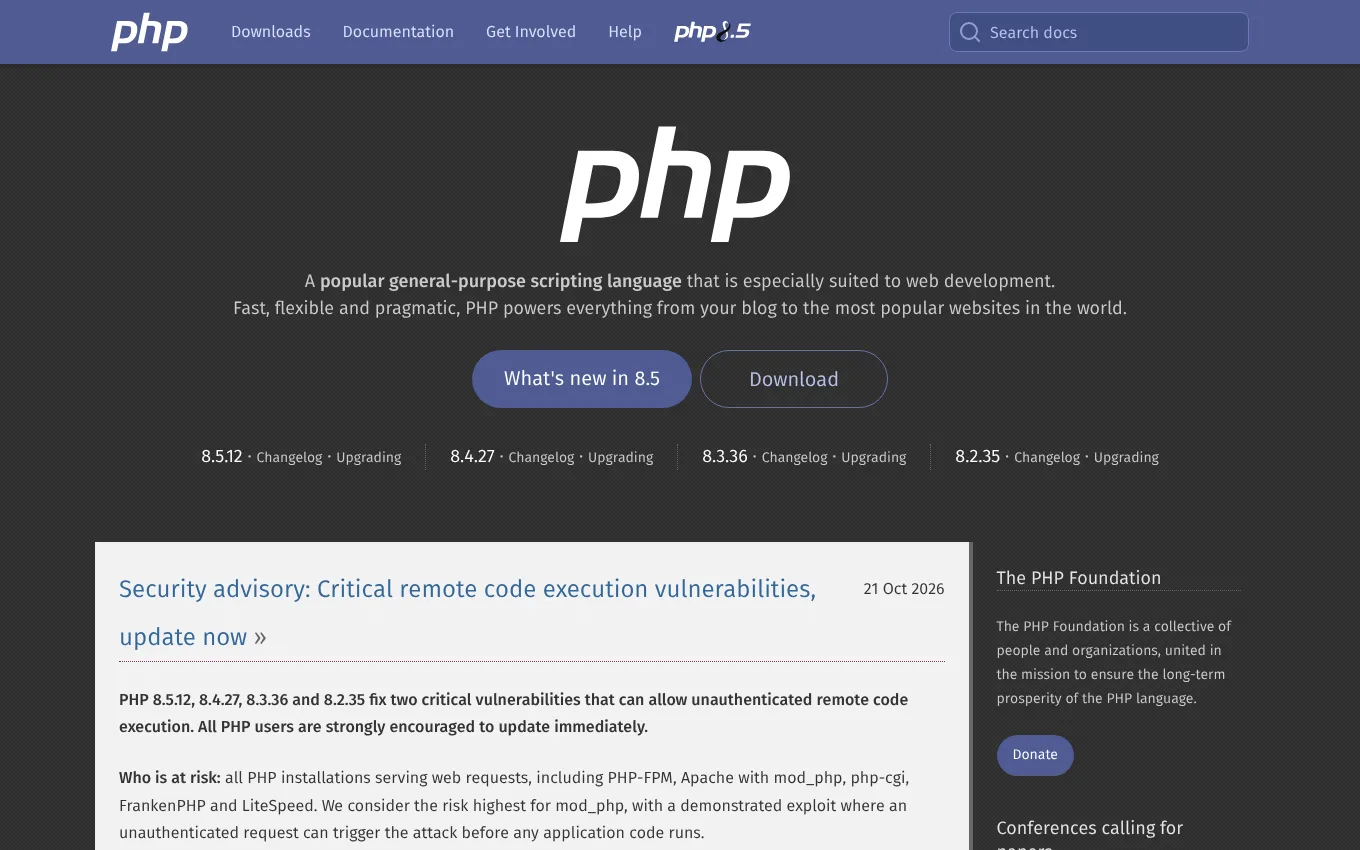
Уязвимость PHP, о которой сейчас пишут, правда серьёзная. 21 октября команда PHP выпустила исправления двух дыр, через которые чужой человек без логина и пароля может запустить свою программу на сервере сайта. Касается это всех сайтов на PHP, которые отвечают посетителям, а помогает только одно: обновить сам PHP на сервере. Не знаете, на PHP ли ваш сайт, спросите хостинг или того, кто его делал: вопрос на одну строку.
Это не про один движок, то есть не про программу самого сайта. На PHP работают сайты на WordPress, «1С-Битрикс» и многих других движках. Дыра не в них, а в PHP под ними, поэтому обновление WordPress или Битрикса её не закрывает.
PHP это мотор, на котором крутится сайт
PHP это язык, на котором написана программа, собирающая страницу сайта в момент, когда посетитель её открывает. Владелец сайта его обычно не видит: PHP стоит на сервере у хостинга, как мотор под капотом машины.
Обе дыры сидят в той части мотора, через которую проходит почти каждый запрос посетителя. По сообщению журнала Wired, задеты все версии, начиная с выпущенной в 2004 году. То есть дыры прожили в коде, которым пользуется огромная часть интернета, больше двадцати лет.
Дыру подозревали два года назад, но не смогли доказать
Самое интересное в этой истории рассказала сама команда, которая развивает PHP. Ещё во время внешней проверки безопасности в 2024 году один из разработчиков заметил первые признаки одной из этих дыр. Теоретически по ней можно было атаковать, но рабочего способа никто не нашёл.
Исправить такое место непросто: у каждого варианта был минус, что-то могло сломаться у других программ, которые работают вместе с PHP, или потребовать правок в них. Команда спорила, работа над исправлением месяцами останавливалась и начиналась заново. Сами разработчики потом назвали эту задержку структурным провалом: не хватило ни людей, ни понятного порядка, как быстро принимать решение.
Летом 2026 года за код взялись нейросети
В 2026 году PHP стали проверять уже с помощью ИИ. Команда сама подключала инструменты на нейросетях от разных компаний, а летом PHP попал в программу OpenAI, где охотники за уязвимостями, то есть специалисты, которые ищут дыры, чтобы о них узнали разработчики, проверяют программы с открытым для всех кодом.
11 августа исследователь компании Calif, которая работала по этой программе, сообщил команде PHP о рабочей атаке через ту самую давнюю дыру. В тот же день о той же причине независимо сообщила OpenAI. Позже атаки по этому месту прислали ещё компания Wiz и снова OpenAI.
Как пишет TechCrunch, Calif нашла одну из дыр с помощью модели GPT-5.6 Sol, а Wiz использовала своего ИИ-агента и модели нескольких компаний. Агентом называют нейросеть, которая сама делает шаги, а не только отвечает в чате (подробнее об ИИ-агентах).
С этого момента исправление стало для команды PHP главной задачей.
ИИ снял барьер, который берёг старую дыру
В компании Wiz объясняют, почему старые дыры вдруг стали срочными. Как пишет TechCrunch, раньше этими дырами было слишком трудно воспользоваться. «С ИИ это больше не барьер», говорят в Wiz: по их словам, нейросеть помогает подогнать атаку под разные версии PHP и настройки серверов.
Получается, нейросети здесь работают на обе стороны. Команда PHP пишет прямо: инструменты сейчас находят ошибки быстрее, чем когда-либо, и для защитников, и для нападающих. При этом решение, как исправлять, по-прежнему принимает человек: нейросеть помогает разбирать поток сообщений о дырах, а каждое исправление делают и проверяют разработчики.
Секрет продержался до последних двух дней
Эти дыры собирались раскрыть по общему плану, вместе с исправлением, чтобы у нападающих не было форы. Здесь всё шло по плану почти до конца. За два дня до выхода в интернет утекли официальные номера этих дыр, а с ними и сам факт, что исправление вот-вот выйдет. Выпуск перенесли на день раньше.
Следом одна из компаний, нашедших дыру, по ошибке выложила видео своей атаки, и копии разошлись по соцсетям. Команда PHP пишет, что к моменту выхода исправлений действующих атак не нашла. Компания Cloudflare, через сети которой проходит трафик множества сайтов, по сообщению Wired, видела первые попытки атак ещё до выхода исправлений. Обе версии стоит держать в голове: время сейчас работает против тех, кто не обновился.
Уязвимость PHP: что сделать владельцу сайта сегодня
Исправленные версии вышли 21 октября: 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Сверять нужно по первым двум числам: если у вас 8.3 с чем угодно на конце, нужна 8.3.36 или новее, и так для своей пары чисел: 8.5, 8.4 или 8.2.
Первое, узнать свою версию PHP. У каждого хостинга панель управления своя, но версия PHP обычно видна в настройках сайта: ищите строку со словом PHP. В админке сайта, то есть на страницах управления, куда вы входите по логину, у WordPress и «1С-Битрикс» обычно тоже есть страница о состоянии сайта и сервера. Не нашли за пару минут, переходите ко второму шагу.
Второе, написать в поддержку хостинга или тому, кто делал сайт, одну строку: «Какая версия PHP на моём сайте и обновлена ли она до исправленной от 21 октября?» Попросите ответить письменно. По словам команды PHP, компании, которые поставляют PHP хостингам, получили исправления заранее, так что хостинг может обновиться быстро. Через пару дней загляните в панель ещё раз и убедитесь, что версия сменилась.
Если версия 8.1 или любая более ранняя, например 7.4, официальных обновлений для неё больше нет. Тогда просите хостинг или разработчика перевести сайт на поддерживаемую версию PHP. Компаниям со своими серверами британская служба кибербезопасности, по сообщению Wired, советует: если систему нельзя обновить сразу, лучше на время отключить её от интернета. Владельцу обычного сайта на хостинге достаточно письма в поддержку.
Тот владелец сайта из начала, скорее всего, найдёт версию за пару минут, а обновит её за него хостинг. Ему не нужно разбираться в памяти серверов и в том, как нейросети ищут дыры. Достаточно сегодня, а не через неделю, написать одну строку в поддержку.

Эльхан Дадашев, ИИ-архитектор. Собираю инструменты на нейросетях под задачи людей, когда готовые программы не устраивают. Здесь пишу, с какими задачами сталкивался сам и как их решил, и разбираю новые нейросети по тому, что они меняют в обычной работе.
Написать автору: Telegram · MAX · Работа со мной
Нужна такая же система под вашу задачу — разбираю процесс и проектирую её на ИИ.